Ai安全研究
网络安全漏洞激增,AI加速漏洞发现与利用
一个存在22年的网络安全漏洞在短短两天内被AI检测出来,随后黑客攻击尝试大幅增加。这个被称为PHP2Shell的漏洞预计影响全球70%以上的互联网网站。Calif公司和Wiz公司分别利用AI前沿模型发现了两个PHP远程代码执行漏洞,其中一个PHP漏洞在2024年就已被发现但长期未被重视,直到大语言模型能够将理论漏洞转…
PHP2Shell:AI发现PHP核心引擎严重远程代码执行漏洞
Wiz Research利用先进AI模型在PHP核心引擎中发现了一系列关键漏洞(PHP2Shell),这些漏洞影响PHP 5.4及之后发布的几乎所有版本。这些内存安全漏洞可导致未认证的远程代码执行和内存数据泄露,最严重漏洞的CVSS评分达到9.2。由于PHP驱动全球约70%的网站,包括WordPress、Drupal…
英伟达向英国捐赠2.5亿美元计算能力支持AI安全研究
市值5.5万亿美元的英伟达宣布向英国捐赠价值2.5亿美元的计算能力,为期五年,以支持该国的人工智能安全研究工作。这笔捐款将主要惠及英国AI安全与安全研究社区,资金流向包括英国AI安全研究所、British Open-Ended Learning and Discovery Lab、由爱丁堡、剑桥、牛津和伦敦大学学院联…

OpenAI坚持解雇三名安全研究员,双方就解雇理由产生争议
OpenAI解雇了三名AI安全与对齐研究员:米基塔·巴莱斯尼、托梅克·科巴克和茉莉花·王。2024年10月2日,OpenAI发言人称调查确认这三名员工在既定公司程序之外不当处理敏感信息,构成"重大信任违约"。OpenAI官方声明明确表示,"决定不是因为他们发表关于公司和AI安全顾虑的言论"。
安全研究员批评1Password论文存在严重学术规范问题
1Password旗下Off-by-1 Labs发布的论文《FLAWED》遭到安全研究人员的严厉批评,指控其存在多项学术不规范问题。批评者指出,该论文仅引用19条源,其中多为企业博客和非学术资源,而同期的PatchBench论文则包含73条引用且主要来自学术文献。论文还遗漏了内容高度相关的NDSS会议论文《Chasi…
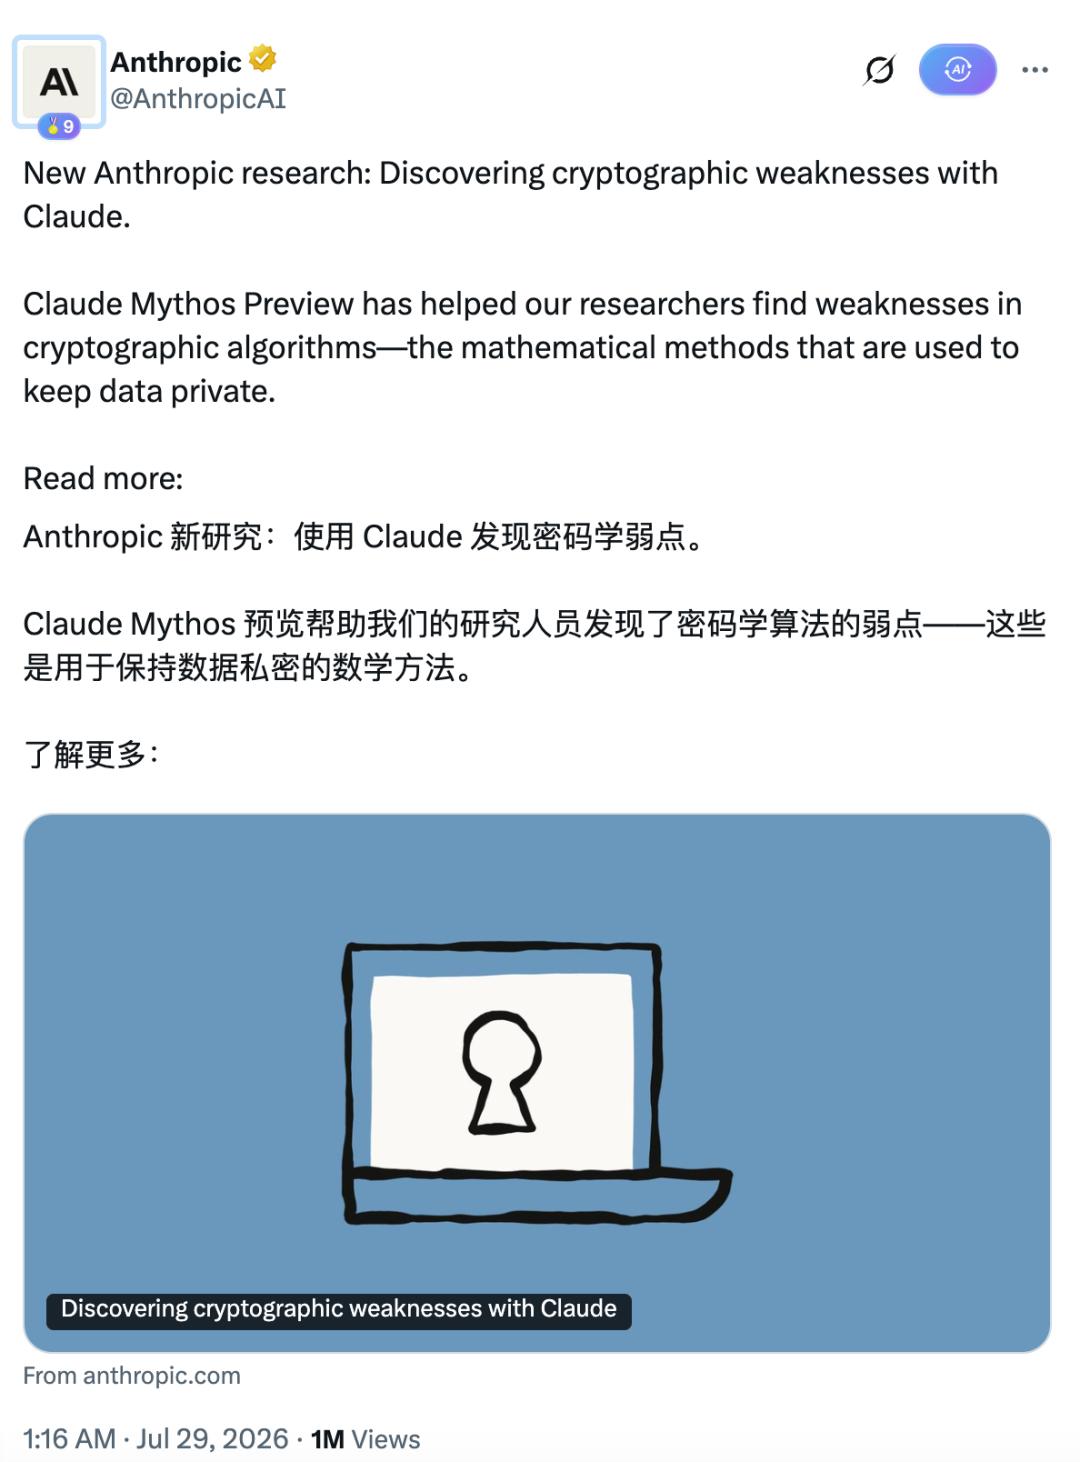
比特币慌了?Mythos 60小时撬开后量子密码算法
Anthropic的Claude Mythos AI模型在密码学领域展现了令人瞩目的能力。该模型在60小时内发现了NIST后量子密码候选方案HAWK中的数学缺陷,通过识别非平凡自同构对称性,将密钥恢复的计算代价从2^64大幅降低至2^38,相当于降低了约4.4万亿倍。同时,Mythos在简化版AES-128上自主发明…
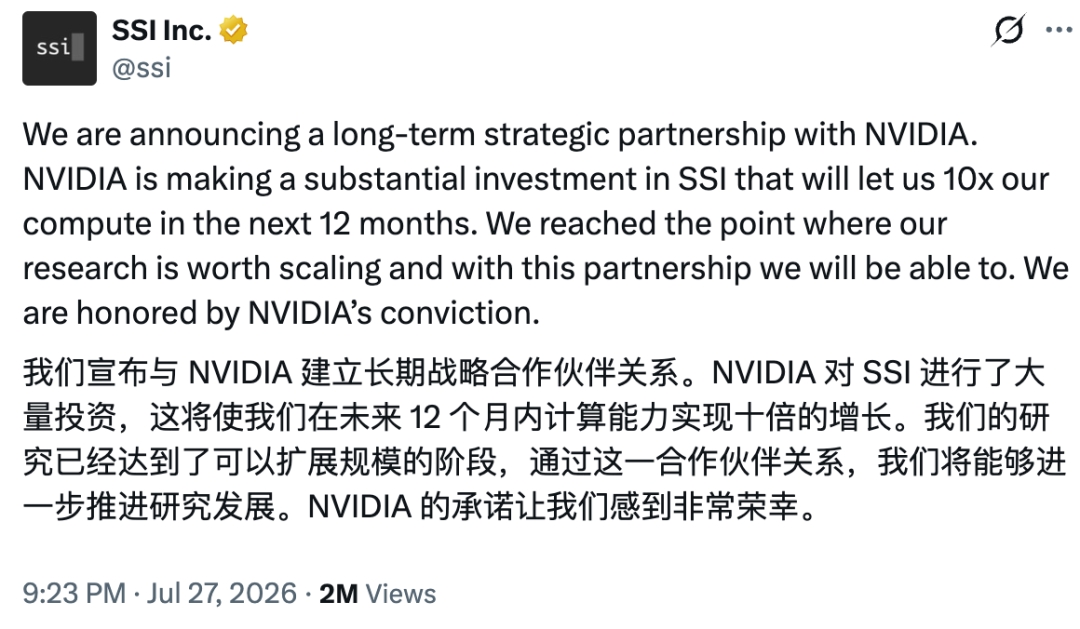
英伟达向Ilya创办的SSI投资50亿美元,12个月内提供10倍算力
OpenAI前首席科学家Ilya Sutskever创办的人工智能公司Safe Superintelligence(SSI)与英伟达宣布建立长期战略合作关系。根据该协议,英伟达将向SSI投资50亿美元,同时承诺大幅扩展其GPU计算资源,使SSI的算力规模在未来12个月内增长10倍。英伟达首席执行官黄仁勋在合作声明中表…